VPN: O Que É e Como Funciona?
Uma VPN (Virtual Private Network) permite criar uma ligação lógica protegida através de uma rede pública, como a Internet, possibilitando a comunicação entre utilizadores, dispositivos ou redes remotas.
Dependendo da tecnologia utilizada, uma VPN pode recorrer a encriptação, autenticação e mecanismos de integridade para proteger os dados transmitidos e reduzir o risco de interceção ou alteração da informação durante a comunicação.
As VPNs são utilizadas tanto para permitir acesso remoto seguro a uma rede como para estabelecer ligações permanentes entre diferentes instalações de uma organização.
VPN de Acesso Remoto
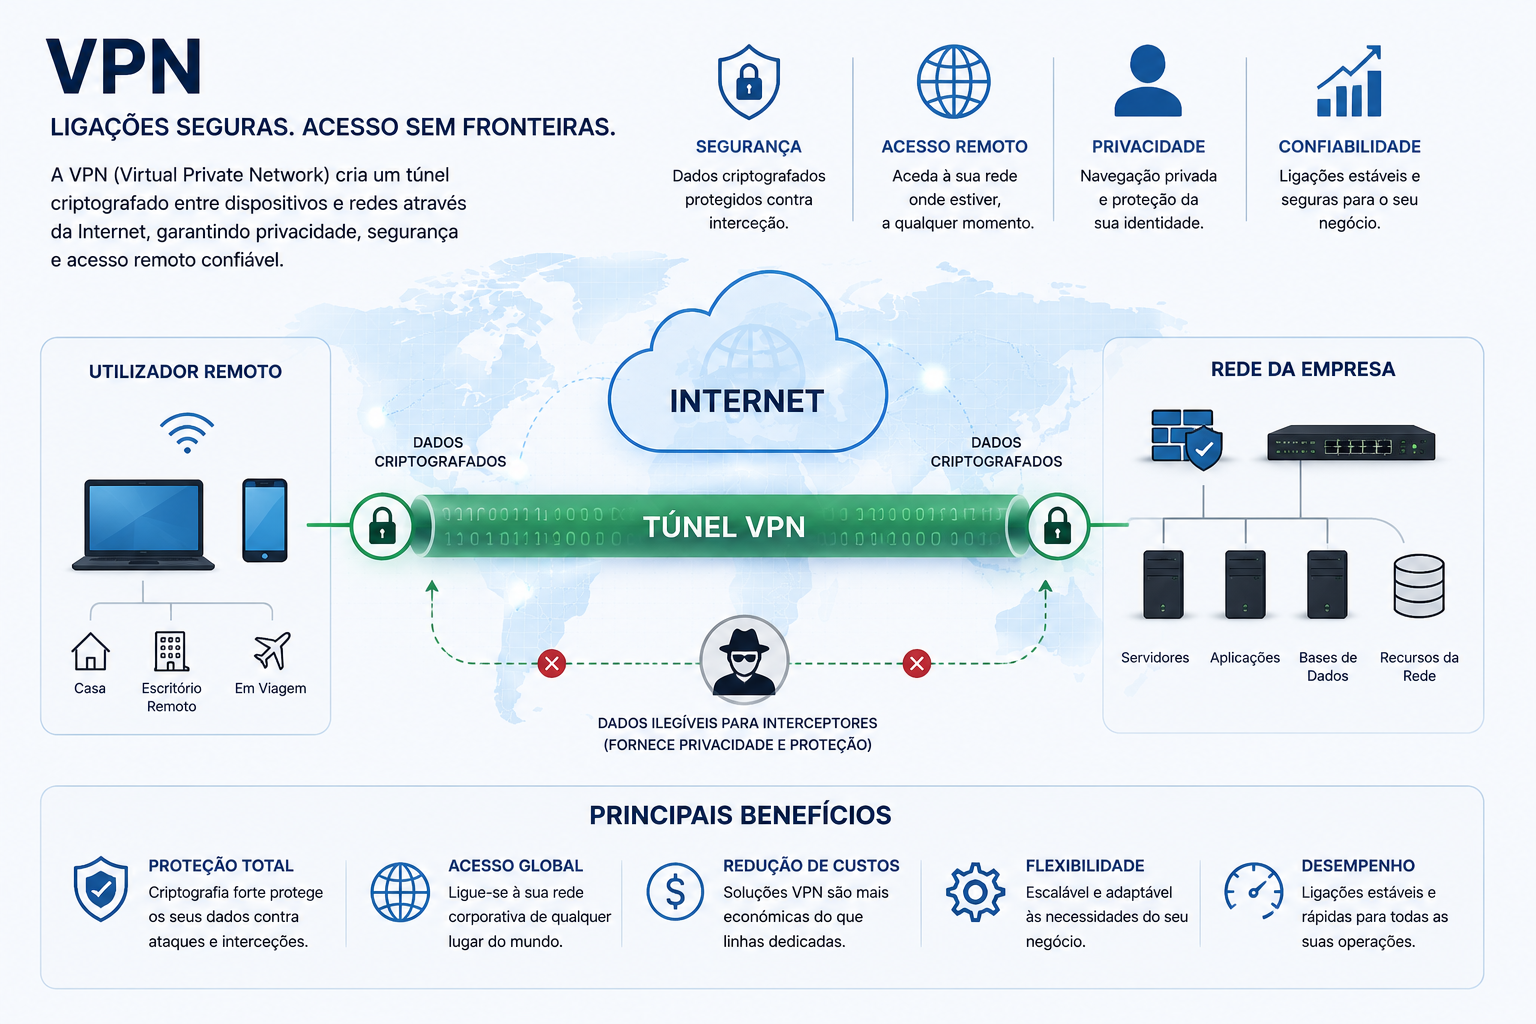
Uma VPN de acesso remoto permite que um utilizador se ligue a uma rede privada através da Internet a partir de uma localização externa. É frequentemente utilizada para permitir o acesso seguro a recursos internos de uma empresa, como servidores, aplicações, ficheiros ou outros equipamentos da rede.
Normalmente, o utilizador estabelece a ligação através de um cliente VPN instalado no computador ou dispositivo móvel. Após a autenticação, é criado um túnel VPN entre o dispositivo e o servidor ou gateway VPN.
O tráfego que atravessa esse túnel pode ser encriptado, dependendo do protocolo utilizado, protegendo a informação durante a transmissão através da Internet.
VPN Site-to-Site.
Uma VPN Site-to-Site permite estabelecer uma ligação segura entre duas ou mais redes localizadas em locais diferentes, através da Internet.
É frequentemente utilizada para interligar escritórios, instalações ou filiais, permitindo que os equipamentos de cada rede comuniquem entre si como parte de uma infraestrutura interligada, sem ser necessário estabelecer manualmente uma VPN em cada computador.
Neste tipo de solução, o túnel VPN é normalmente estabelecido entre routers, firewalls ou gateways VPN existentes em cada localização. O tráfego destinado à rede remota é encaminhado automaticamente através desse túnel.
Uma VPN Site-to-Site pode reduzir a necessidade de ligações privadas dedicadas entre instalações, utilizando a Internet como meio de transporte enquanto os mecanismos da VPN asseguram a proteção das comunicações.
Protocolos VPN
Existem diferentes protocolos utilizados para estabelecer ligações VPN, cada um com características próprias ao nível de segurança, desempenho e compatibilidade.
IPsec é muito utilizado em ambientes profissionais, especialmente em ligações Site-to-Site. Permite autenticar e proteger o tráfego IP através de mecanismos de encriptação e integridade.
OpenVPN é uma solução amplamente utilizada que recorre a tecnologias SSL/TLS e pode ser utilizada tanto em acesso remoto como noutros cenários de ligação VPN.
WireGuard é um protocolo mais recente, desenvolvido com uma arquitetura relativamente simples e orientado para oferecer segurança e bom desempenho com menor complexidade.
VPNs baseadas em SSL/TLS são frequentemente utilizadas para acesso remoto, permitindo estabelecer comunicações protegidas através de tecnologias também utilizadas na segurança das comunicações Web.
A escolha do protocolo depende dos equipamentos utilizados, requisitos de segurança, compatibilidade, desempenho pretendido e características da infraestrutura.
Encriptação, Autenticação e Túnel VPN
Uma ligação VPN cria um túnel lógico através do qual circula o tráfego entre os dispositivos ou redes envolvidos. Este túnel permite aplicar mecanismos destinados a proteger a comunicação realizada através de uma rede pública.
A encriptação transforma os dados transmitidos de forma a dificultar a sua leitura por terceiros que possam intercetar a comunicação.
A autenticação permite verificar a identidade dos utilizadores ou equipamentos antes de autorizar o estabelecimento da ligação VPN. Dependendo da solução, podem ser utilizadas palavras-passe, certificados digitais, chaves criptográficas ou autenticação multifator.
Os mecanismos de integridade permitem ainda verificar se os dados foram alterados durante a transmissão.
A segurança efetiva de uma VPN depende não apenas do protocolo utilizado, mas também da configuração, dos métodos de autenticação, da gestão das chaves e da atualização dos equipamentos e software envolvidos.
Vantagens e Limitações de uma VPN
Uma VPN permite proteger comunicações realizadas através da Internet e possibilita o acesso remoto a redes e recursos que não estão diretamente acessíveis a partir do exterior.
Entre as principais vantagens encontram-se a proteção dos dados transmitidos, a possibilidade de interligar redes geograficamente separadas e o acesso remoto seguro a recursos internos.
No entanto, uma VPN também apresenta limitações. A encriptação e o processamento do tráfego podem afetar o desempenho da ligação, dependendo dos equipamentos, protocolo utilizado e largura de banda disponível.
Uma configuração incorreta pode igualmente criar vulnerabilidades ou permitir acessos indevidos. Por esse motivo, é importante manter os equipamentos e software atualizados, utilizar métodos de autenticação adequados e limitar os acessos apenas aos recursos necessários.
Conclusão
As VPNs são uma ferramenta importante para proteger comunicações e permitir a ligação entre utilizadores, equipamentos e redes através da Internet. Podem ser utilizadas tanto para acesso remoto como para interligar diferentes instalações através de ligações Site-to-Site.
A escolha da solução deve considerar o protocolo utilizado, o nível de segurança necessário, o desempenho da infraestrutura e os métodos de autenticação disponíveis.
Uma VPN corretamente implementada pode aumentar significativamente a segurança das comunicações, mas deve fazer parte de uma estratégia de segurança mais ampla e não ser considerada, por si só, uma solução completa de proteção da rede.
Nota: Este conteúdo tem caráter informativo. A implementação de uma VPN deve considerar os requisitos de segurança, a infraestrutura existente e as recomendações dos fabricantes e tecnologias utilizadas.