Antivírus: como funciona e que proteção oferece
IUm antivírus é uma solução de segurança desenvolvida para detetar, bloquear e remover ameaças que podem comprometer computadores, smartphones e outros dispositivos.
As soluções atuais vão muito além da simples deteção de vírus. Podem oferecer proteção contra malware, ransomware, spyware, phishing e outras ameaças digitais, recorrendo a diferentes métodos de análise para identificar atividades potencialmente perigosas.
A utilização de software de segurança, juntamente com sistemas atualizados e boas práticas de utilização, ajuda a reduzir o risco de perda de dados, roubo de informação e acesso não autorizado aos dispositivos.
Como funciona um antivírus?
Um antivírus analisa ficheiros, aplicações e processos em execução para identificar comportamentos ou elementos que possam representar uma ameaça.
A deteção pode ser realizada através de diferentes métodos, incluindo a comparação com bases de dados de ameaças conhecidas, análise do comportamento dos programas e identificação de atividades suspeitas.
Quando uma ameaça é detetada, o software pode bloquear a sua execução, colocar o ficheiro em quarentena ou removê-lo do dispositivo.
As soluções mais recentes também podem realizar proteção em tempo real, monitorizando continuamente o sistema para impedir que ameaças sejam executadas antes de causarem danos.
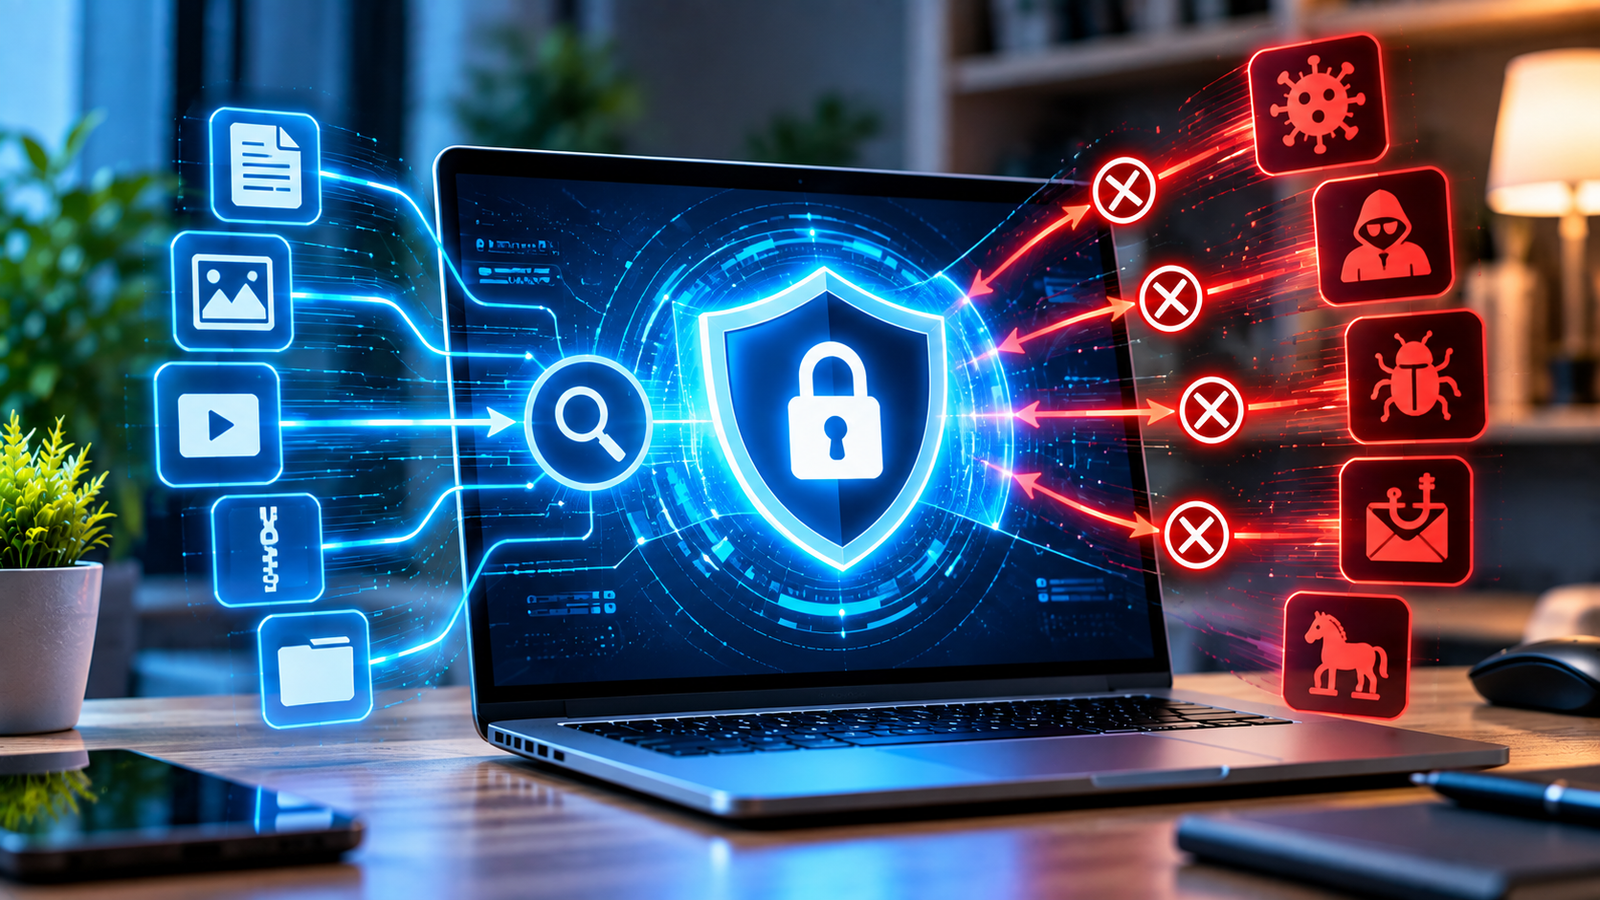
Antivírus e proteção contra malware
O antivírus é uma das principais camadas de proteção de computadores e outros dispositivos contra software malicioso.
– Vírus e trojans
– Ransomware
– Spyware
– Aplicações maliciosas
– Ficheiros e downloads suspeitos
– Sites potencialmente perigosos
– Tentativas de phishing
Além da deteção tradicional, muitas soluções utilizam análise comportamental e proteção em tempo real para identificar atividades suspeitas antes que provoquem danos.
Para uma proteção eficaz, o software de segurança deve permanecer ativo e atualizado, juntamente com o sistema operativo e restantes aplicações.
Phishing e roubo de credenciais
O phishing é uma técnica utilizada para enganar o utilizador e levá-lo a fornecer informações confidenciais, como palavras-passe, dados bancários ou códigos de autenticação.
Os ataques podem chegar através de e-mail, SMS, redes sociais, aplicações de mensagens ou páginas falsas que imitam serviços legítimos.
Alguns sinais de alerta incluem:
– Pedidos urgentes para iniciar sessão ou confirmar dados.
– Links com endereços suspeitos ou diferentes do site oficial.
– Anexos inesperados.
– Mensagens sobre contas bloqueadas, prémios ou pagamentos pendentes.
– Pedidos de palavras-passe ou códigos de autenticação.
– Erros ou alterações pouco habituais no endereço do remetente.
Antes de introduzir credenciais, é recomendável confirmar o endereço do site e, sempre que possível, aceder diretamente ao serviço em vez de utilizar o link recebido.
Ransomware: como funciona e como reduzir o risco
O ransomware é um tipo de malware desenvolvido para bloquear o acesso a sistemas ou encriptar ficheiros, podendo posteriormente ser exigido um pagamento para tentar recuperar o acesso aos dados.
A infeção pode ocorrer através de anexos maliciosos, programas comprometidos, vulnerabilidades de software ou credenciais de acesso roubadas.
Para reduzir o risco:
– Manter o sistema operativo e as aplicações atualizados.
– Utilizar proteção antimalware em tempo real.
– Evitar abrir anexos ou executar ficheiros de origem desconhecida.
– Utilizar palavras-passe fortes e autenticação multifator.
– Manter cópias de segurança regulares, preferencialmente com pelo menos uma cópia isolada do equipamento principal.
– Limitar privilégios de administrador aos utilizadores que realmente necessitam deles.
Uma estratégia eficaz contra ransomware combina prevenção, deteção e backups, permitindo reduzir tanto a probabilidade de infeção como o impacto de um eventual ataque.
Palavras-passe e autenticação multifator
As palavras-passe continuam a ser um dos principais mecanismos de proteção das contas online. A utilização da mesma palavra-passe em vários serviços aumenta significativamente o risco, porque a exposição das credenciais de uma única conta pode comprometer outras.
Algumas boas práticas incluem:
– Utilizar uma palavra-passe diferente para cada serviço.
– Preferir palavras-passe longas e difíceis de adivinhar.
– Utilizar um gestor de palavras-passe quando necessário.
– Não partilhar palavras-passe ou códigos de autenticação.
– Ativar autenticação multifator (MFA/2FA) sempre que disponível.
– Rever e remover dispositivos ou sessões que já não são utilizados.
A autenticação multifator acrescenta uma camada adicional de segurança, exigindo outra forma de verificação além da palavra-passe, como uma aplicação autenticadora, chave de segurança ou código temporário.
Firewalls: Proteção e Controlo do Tráfego de Rede
Uma firewall é um sistema de segurança que controla o tráfego entre dispositivos, redes e a Internet. A sua função é analisar as comunicações e decidir quais podem passar e quais devem ser bloqueadas, de acordo com regras e políticas de segurança definidas.
Como funciona uma firewall?
Todo o tráfego de rede é constituído por dados enviados entre diferentes dispositivos e serviços. A firewall analisa esse tráfego e pode tomar decisões com base em elementos como:
-Endereço IP de origem e destino;
-Portas utilizadas;
-Protocolos de comunicação;
-Estado das ligações;
-Aplicações e serviços;
-Regras e políticas configuradas.
Uma firewall corretamente configurada reduz a exposição da rede, bloqueando comunicações não autorizadas sem impedir os serviços necessários ao funcionamento normal.
Firewall de rede e firewall de host
Firewall de rede – Protege uma rede ou segmento de rede. É normalmente instalada entre a rede interna e a Internet ou entre diferentes segmentos da infraestrutura.
Firewall de host – Funciona diretamente num computador ou servidor e controla o tráfego que entra e sai desse equipamento.
As duas podem ser utilizadas em conjunto, criando diferentes camadas de proteção.
Stateful Firewall
Uma firewall stateful acompanha o estado das ligações de rede. Em vez de analisar cada pacote isoladamente, consegue identificar se determinado tráfego pertence a uma comunicação já estabelecida e autorizada.
Esta abordagem permite um controlo mais preciso das comunicações.
Next-Generation Firewall (NGFW)
Uma NGFW – Next-Generation Firewall acrescenta funcionalidades de segurança para além da filtragem tradicional de IP, portas e protocolos.
Dependendo da solução, pode incluir:
-Controlo de aplicações;
-IDS/IPS;
-Filtragem Web;
-nspeção de tráfego;
-Deteção e bloqueio de ameaças;
-Integração com sistemas de autenticação;
-VPN e acesso remoto seguro.
IDS e IPS
O IDS (Intrusion Detection System) monitoriza o tráfego à procura de atividades potencialmente maliciosas e gera alertas quando identifica comportamentos suspeitos.
O IPS (Intrusion Prevention System) pode ir mais longe e bloquear automaticamente determinado tráfego quando identifica uma ameaça de acordo com as políticas configuradas.
Regras e políticasAs regras determinam que comunicações são permitidas ou bloqueadas. Uma política pode, por exemplo, permitir determinado serviço apenas entre redes específicas e impedir o mesmo acesso a partir de outras origens.
Uma boa prática é seguir o princípio do menor privilégio, permitindo apenas os acessos efetivamente necessários.
Segmentação da rede
As firewalls também podem controlar comunicações entre diferentes redes ou VLANs. Isto permite, por exemplo, separar utilizadores, servidores, sistemas CCTV, dispositivos IoT ou redes de visitantes.
A segmentação reduz a possibilidade de um equipamento comprometido comunicar livremente com toda a infraestrutura.
Firewalls e VPN
Muitas firewalls empresariais integram serviços VPN, permitindo estabelecer ligações encriptadas entre diferentes instalações ou fornecer acesso remoto seguro a utilizadores autorizados.
Monitorização e registos
Os logs da firewall permitem consultar ligações permitidas ou bloqueadas, tentativas de acesso e outros eventos de rede. Estes registos são importantes para monitorização, diagnóstico e investigação de incidentes.
Boas práticas
Uma firewall deve ser mantida atualizada, ter apenas os serviços necessários ativos e possuir regras revistas regularmente. Regras antigas, demasiado permissivas ou mal configuradas podem reduzir significativamente a proteção oferecida.
Conclusão
A firewall é uma das principais camadas de proteção de uma infraestrutura de rede. Quando corretamente configurada e combinada com segmentação, autenticação, proteção de endpoints e monitorização, ajuda a reduzir acessos não autorizados e a limitar a exposição dos sistemas a ameaças.
Segurança de Redes Wi-Fi
As redes Wi-Fi permitem ligar dispositivos sem necessidade de cabos, mas também criam um ponto de acesso à rede através de sinais transmitidos pelo ar. Uma configuração inadequada pode permitir acessos não autorizados, interceção de comunicações ou exposição de equipamentos internos.
WPA2 e WPA3Os protocolos WPA2 e WPA3 são utilizados para proteger as comunicações entre os dispositivos e o ponto de acesso.
O WPA3 introduz mecanismos de segurança mais recentes e maior resistência a determinados ataques contra palavras-passe. Sempre que todos os equipamentos forem compatíveis, deve ser preferido.
Palavra-passe e autenticaçãoEm redes domésticas e pequenas instalações é comum utilizar WPA2/WPA3-Personal, baseado numa palavra-passe partilhada.
Em ambientes empresariais pode ser utilizado WPA2/WPA3-Enterprise, onde cada utilizador ou dispositivo pode possuir credenciais próprias, normalmente através de autenticação 802.1X e RADIUS.
Redes de convidadosUma rede Guest permite fornecer acesso à Internet a visitantes sem lhes dar acesso direto à rede interna.
Quando corretamente configurada, mantém os dispositivos dos convidados isolados dos computadores, servidores e restantes equipamentos da organização.
Segmentação e VLANsAs VLANs permitem separar logicamente diferentes tipos de equipamentos mesmo quando utilizam a mesma infraestrutura física.
Por exemplo:
VLAN Utilizadores – Computadores e dispositivos de trabalho.
VLAN CCTV – Câmaras e sistemas de videovigilância.
VLAN IoT – Equipamentos inteligentes e outros dispositivos conectados.
VLAN Guest – Visitantes com acesso apenas à Internet.
As comunicações entre estas redes podem depois ser controladas através de firewall.
Isolamento de clientesO Client Isolation impede ou limita a comunicação direta entre dispositivos ligados à mesma rede Wi-Fi. É especialmente útil em redes públicas ou de convidados.
SSIDO SSID identifica a rede Wi-Fi. Ocultar o SSID não constitui uma medida de segurança eficaz, porque a existência da rede pode continuar a ser detetada através do tráfego wireless.
A proteção deve depender de autenticação e encriptação adequadas, não da ocultação do nome da rede.
WPSO WPS (Wi-Fi Protected Setup) facilita a ligação de dispositivos, mas pode aumentar a superfície de ataque. Quando não é necessário, é recomendável mantê-lo desativado.
Atualizações de firmwareRouters, access points e controladores Wi-Fi devem manter o firmware atualizado. As atualizações podem corrigir vulnerabilidades e melhorar a segurança e estabilidade dos equipamentos.
Redes Wi-Fi empresariaisEm ambientes empresariais, soluções com gestão centralizada permitem controlar vários access points, SSIDs, VLANs, políticas de acesso e autenticação a partir de uma única plataforma.
Também facilitam a monitorização dos equipamentos ligados e a aplicação consistente das políticas de segurança.
Conclusão
Uma rede Wi-Fi segura depende da combinação de encriptação adequada, autenticação, segmentação, isolamento e atualização dos equipamentos. A segurança wireless deve fazer parte da arquitetura global da rede e não ser tratada apenas como uma configuração do router.
Segurança para Empresas
A segurança empresarial exige proteger utilizadores, computadores, servidores, redes, aplicações e dados de forma integrada. Quanto maior a infraestrutura, maior a necessidade de centralizar a gestão e controlar quem pode aceder a cada recurso.
Proteção de endpoints
Os endpoints incluem computadores, portáteis, servidores e outros dispositivos ligados à infraestrutura.
As soluções de proteção de endpoints podem incluir antivírus, anti-malware, proteção contra ransomware, controlo de aplicações e monitorização de atividades suspeitas.
EDR
O EDR (Endpoint Detection and Response) monitoriza continuamente os endpoints para identificar comportamentos suspeitos e fornecer informação sobre possíveis incidentes.
Ao contrário de uma proteção baseada apenas na deteção de ficheiros maliciosos, o EDR permite analisar atividades e eventos ocorridos nos equipamentos e apoiar a investigação e resposta a ameaças.
Gestão de identidades e acessos
O acesso aos sistemas deve ser atribuído de acordo com as funções de cada utilizador.
O princípio do menor privilégio estabelece que cada pessoa deve possuir apenas as permissões necessárias para executar o seu trabalho.
A utilização de MFA/2FA acrescenta uma camada adicional de proteção às contas.
Segmentação da rede
Separar servidores, utilizadores, CCTV, IoT, visitantes e outros sistemas em diferentes redes ou VLANs reduz a exposição entre equipamentos.
As comunicações necessárias entre segmentos podem ser controladas através de firewalls e políticas de acesso.
Atualizações e gestão de vulnerabilidades
Sistemas operativos, aplicações e equipamentos de rede devem ser mantidos atualizados.
A gestão de vulnerabilidades permite identificar equipamentos ou aplicações com falhas conhecidas e definir prioridades para a sua correção.
Backups
Os backups são essenciais para recuperar informação após falhas, erros humanos, ataques de ransomware ou outros incidentes.
As empresas devem manter cópias protegidas e testar periodicamente se os dados podem efetivamente ser restaurados.
Monitorização e registos
Firewalls, servidores, endpoints e outros sistemas produzem logs que podem ajudar a identificar atividades anormais.
Em infraestruturas maiores, estes eventos podem ser centralizados em plataformas SIEM (Security Information and Event Management) para facilitar a monitorização e correlação de informação.
Resposta a incidentes
Uma organização deve saber antecipadamente como atuar perante um incidente de segurança: quem deve ser informado, como isolar sistemas afetados, como preservar informação e como recuperar os serviços.
Formação dos utilizadores
Phishing, engenharia social e utilização inadequada de credenciais continuam a representar riscos importantes. A formação dos colaboradores complementa as medidas técnicas e ajuda a reduzir incidentes provocados por erro humano.
Conclusão
A segurança empresarial não depende de uma única ferramenta. É uma estratégia baseada em prevenção, controlo de acessos, segmentação, monitorização, backups e capacidade de resposta, combinando tecnologia, processos e utilizadores.
Controlo Parental
O controlo parental reúne ferramentas que permitem gerir e limitar a utilização de dispositivos, aplicações e serviços online por crianças e jovens. Pode ser implementado através do próprio sistema operativo, aplicações específicas, routers ou serviços de segurança.
Filtragem de conteúdos
Permite bloquear ou limitar o acesso a determinados sites e categorias de conteúdos, como páginas para adultos, jogos de azar ou outros conteúdos definidos pelos responsáveis.
A filtragem pode funcionar através de aplicações instaladas nos dispositivos, serviços DNS ou equipamentos de rede.
Gestão do tempo de utilização
É possível estabelecer limites diários e horários de utilização, incluindo períodos específicos durante os quais determinados dispositivos ou aplicações podem ser utilizados.
Controlo de aplicações
Algumas soluções permitem bloquear aplicações, definir limites individuais de utilização ou impedir a instalação de novos programas sem autorização.
Perfis por utilizador
A utilização de perfis permite aplicar regras diferentes a cada utilizador, adequando os limites e permissões à idade e às necessidades individuais.
Controlo através da rede
Routers e outras soluções de segurança podem aplicar políticas aos dispositivos ligados à rede doméstica, permitindo definir horários, bloquear categorias de sites ou restringir o acesso à Internet.
Este método pode complementar os controlos existentes nos próprios dispositivos.
DNS com filtragem
Serviços DNS com funcionalidades de segurança podem bloquear o acesso a determinadas categorias de domínios antes de a ligação ao site ser estabelecida.
É uma solução útil ao nível da rede, embora não substitua os controlos existentes nos dispositivos.
Relatórios e alertas
Dependendo da solução utilizada, os responsáveis podem consultar informações sobre tempo de utilização, aplicações utilizadas e tentativas de acesso a conteúdos bloqueados.
Limitações do controlo parental
Nenhuma solução oferece controlo absoluto. Dispositivos móveis podem utilizar outras redes ou dados móveis, e algumas restrições podem ser contornadas se não existirem medidas adicionais de proteção das configurações.
Por isso, as ferramentas técnicas devem ser utilizadas em conjunto com regras adequadas à idade e acompanhamento da utilização digital.
Conclusão
O controlo parental permite gerir conteúdos, aplicações, horários e acesso à Internet. A combinação de controlos no dispositivo e na rede proporciona uma gestão mais abrangente, desde que as configurações sejam mantidas atualizadas e adaptadas às necessidades de cada utilizador.
Atualizações de segurança e vulnerabilidades
As atualizações não servem apenas para adicionar funcionalidades. Muitas corrigem vulnerabilidades de segurança descobertas no sistema operativo, aplicações, navegadores e outros programas.
Quando uma vulnerabilidade é conhecida e permanece sem correção, pode ser explorada para comprometer o dispositivo ou obter acesso não autorizado.
Para reduzir o risco:
– Manter o sistema operativo atualizado.
– Atualizar regularmente navegadores e aplicações.
– Ativar atualizações automáticas sempre que adequado.
– Remover programas que já não são utilizados.
– Evitar software sem suporte ou versões muito antigas.
– Reiniciar o equipamento quando uma atualização de segurança o exigir.
Antivírus e atualizações trabalham em conjunto: o antivírus ajuda a detetar ameaças, enquanto as atualizações corrigem falhas que poderiam ser utilizadas para entrar no sistema.
Segurança em smartphones e tablets
Os dispositivos móveis armazenam atualmente uma grande quantidade de informação pessoal e profissional e são utilizados para aceder a email, serviços bancários, redes sociais e plataformas empresariais.
Para melhorar a segurança:
– Manter o sistema operativo e as aplicações atualizados.
– Instalar aplicações apenas através de fontes confiáveis.
– Utilizar PIN, palavra-passe ou autenticação biométrica.
– Ativar autenticação multifator nas contas importantes.
– Rever as permissões concedidas às aplicações.
– Evitar ligações e ficheiros recebidos de fontes desconhecidas.
– Ativar funcionalidades de localização, bloqueio e eliminação remota do dispositivo.
– Evitar guardar informação sensível sem proteção adequada.
Em caso de perda ou roubo, mecanismos de bloqueio e eliminação remota podem ajudar a impedir o acesso aos dados armazenados no equipamento.
Segurança no email
O email continua a ser um dos meios mais utilizados para distribuir phishing, malware, ficheiros maliciosos e tentativas de fraude.
Para reduzir o risco:
– Confirmar cuidadosamente o endereço do remetente.
– Evitar abrir anexos inesperados.
– Não clicar em links suspeitos.
– Desconfiar de pedidos urgentes de pagamentos ou alteração de dados bancários.
– Nunca enviar palavras-passe ou códigos de autenticação por email.
– Ativar autenticação multifator na conta de email.
– Utilizar filtros de spam e proteção contra mensagens maliciosas.
– Confirmar pedidos financeiros ou alterações sensíveis através de outro meio de contacto.
Uma conta de email comprometida pode permitir o acesso a outros serviços através dos mecanismos de recuperação de palavras-passe. Por isso, a proteção do email deve ser uma prioridade na segurança das contas digitais.
Backups e proteção dos dados
As cópias de segurança são essenciais para recuperar informação em situações como ransomware, avarias, eliminação acidental, roubo ou perda do equipamento.
Uma estratégia adequada deve evitar que todos os dados e respetivas cópias fiquem dependentes do mesmo dispositivo ou localização.
Boas práticas incluem:
– Realizar backups regularmente.
– Manter mais do que uma cópia dos dados importantes.
– Utilizar suportes ou sistemas de armazenamento diferentes.
– Manter pelo menos uma cópia separada do equipamento principal.
– Proteger o acesso aos backups.
– Verificar periodicamente se os dados podem ser restaurados.
– Definir cópias automáticas para informação importante.
Um backup só é realmente útil quando pode ser recuperado corretamente. Por isso, além de criar as cópias, é importante testar periodicamente o processo de recuperação.
Segurança na utilização de software
A instalação de software de origem desconhecida pode introduzir malware, spyware, adware ou outras ameaças no dispositivo.
Para reduzir o risco:
– Descarregar programas através dos sites oficiais ou de lojas confiáveis.
– Evitar versões modificadas, cracks e ativadores não oficiais.
– Confirmar o fabricante e a origem do programa antes da instalação.
– Manter as aplicações atualizadas.
– Rever as permissões solicitadas pelo software.
– Remover aplicações que já não são necessárias.
– Evitar extensões de navegador de origem desconhecida.
Mesmo um software aparentemente legítimo pode representar um risco quando é obtido através de fontes não confiáveis ou permanece muito tempo sem atualizações.
A combinação de software legítimo, atualizações regulares e proteção de segurança ativa reduz significativamente a exposição do dispositivo a ameaças.
Boas práticas de cibersegurança
A cibersegurança não depende de uma única ferramenta. Uma proteção eficaz resulta da combinação de software de segurança, sistemas atualizados, autenticação adequada, backups e boas práticas de utilização.
Antivírus e outras soluções de proteção ajudam a identificar e bloquear ameaças, mas o comportamento do utilizador continua a desempenhar um papel fundamental na proteção dos dispositivos e da informação.
Manter uma abordagem preventiva e aplicar várias camadas de segurança permite reduzir significativamente a exposição a ameaças digitais e limitar o impacto de eventuais incidentes.
NOTA: Este conteúdo tem caráter meramente informativo e educativo. As funcionalidades e níveis de proteção podem variar consoante o software, dispositivo, sistema operativo e respetiva configuração. Nenhuma solução de segurança garante proteção absoluta contra todas as ameaças. Recomenda-se manter os sistemas e aplicações atualizados, utilizar soluções de segurança adequadas e seguir boas práticas de cibersegurança.