Controlo de Acessos — SACA
Um Sistema Automático de Controlo de Acessos (SACA) permite gerir e controlar a entrada e saída de pessoas em áreas protegidas. A solução integra controladoras, leitores, credenciais, fechaduras, sensores e software de gestão, permitindo definir permissões, horários, níveis de acesso e manter um registo dos eventos ocorridos no sistema.
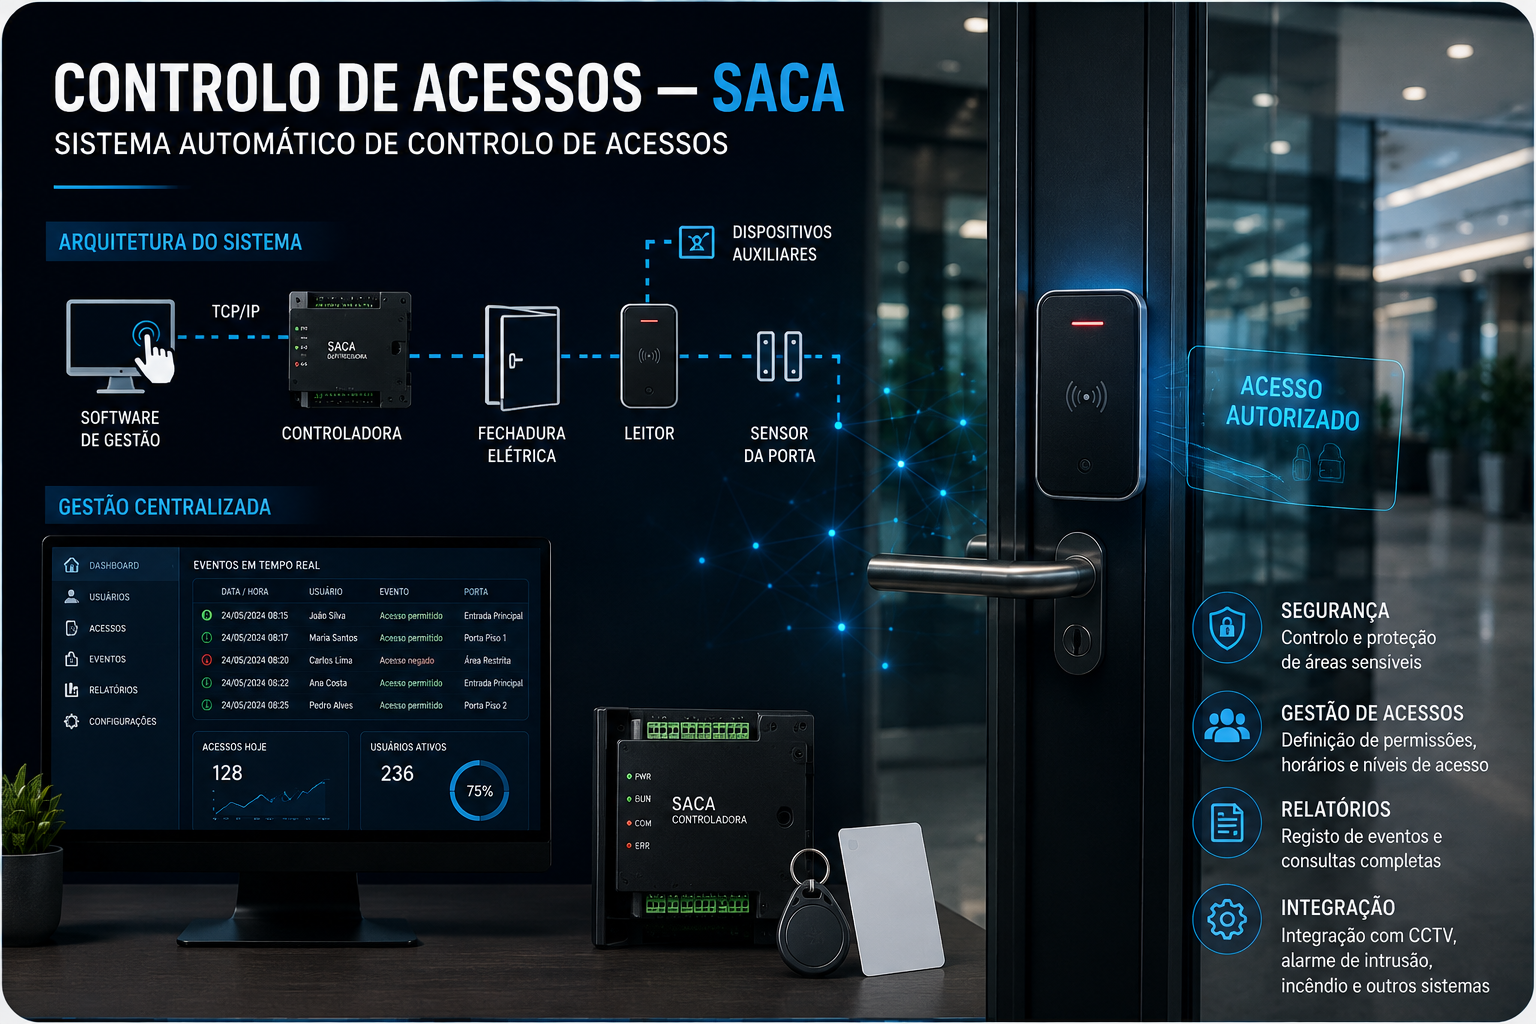
Arquitetura de um Sistema de Controlo de Acessos
Um SACA é constituído por software de gestão, controladoras, leitores, credenciais, dispositivos de bloqueio e sensores de estado das portas. A comunicação entre estes elementos permite validar cada pedido de acesso e executar automaticamente a abertura ou a recusa da passagem.
A arquitetura deve ser dimensionada considerando o número de portas, utilizadores, eventos, localização das controladoras, infraestrutura de rede e nível de disponibilidade pretendido. Em instalações críticas, deve também ser considerado o funcionamento local das controladoras quando existe uma falha de comunicação com o servidor.
Leitores, Credenciais e Métodos de Identificação
A identificação do utilizador pode ser realizada através de cartões RFID, credenciais móveis, códigos PIN, biometria ou pela combinação de vários métodos. A tecnologia utilizada deve ser escolhida de acordo com o nível de segurança exigido, o ambiente de instalação e o fluxo de utilizadores.
Em áreas de maior criticidade pode ser utilizada autenticação multifator, exigindo duas ou mais formas de validação antes de autorizar o acesso. A gestão das credenciais deve permitir a sua ativação, suspensão e revogação de forma controlada e rastreável.
Controladoras e Funcionamento Offline
A controladora é responsável por processar as regras de acesso e controlar fisicamente portas, fechaduras, sensores e outros dispositivos associados. As permissões e configurações são normalmente recebidas do sistema de gestão e armazenadas localmente.
Em sistemas corretamente projetados, uma falha de comunicação com o servidor não deve necessariamente impedir o controlo das portas. A controladora pode continuar a validar credenciais e registar eventos localmente, sincronizando posteriormente os dados quando a comunicação for restabelecida.
Fechaduras, Sensores e Controlo da Porta
O controlo físico da porta pode utilizar fechaduras elétricas, eletroímanes, trincos elétricos ou outros mecanismos, escolhidos de acordo com o tipo de porta e os requisitos de segurança. Sensores de estado permitem ao sistema verificar se a porta se encontra aberta ou fechada.
A combinação entre fechadura, contacto de porta e botão de saída permite identificar situações como porta forçada ou mantida aberta durante demasiado tempo, gerando eventos e alarmes para o operador.
Controlo Físico de Passagem: Torniquetes e Speed Gates
Num sistema de controlo de acessos, a autorização de entrada pode estar associada a dispositivos físicos que controlam a passagem de pessoas. Entre as soluções mais utilizadas encontram-se os torniquetes tripé, torniquetes de altura total e speed gates.
Estes equipamentos podem ser integrados com leitores de cartões, credenciais móveis, códigos ou sistemas biométricos. Após a validação da credencial pelo sistema de controlo de acessos, o mecanismo permite ou bloqueia a passagem de acordo com as permissões atribuídas ao utilizador.
É importante distinguir o dispositivo de passagem do próprio sistema de controlo de acessos. O torniquete ou speed gate constitui a barreira física, enquanto a identificação, validação das permissões, registo do evento e decisão de acesso são realizados pelos restantes componentes do sistema.
Tipos de Dispositivos de Controlo de Passagem
Os torniquetes tripé permitem controlar a passagem individual de utilizadores através de um mecanismo simples e robusto. São frequentemente utilizados em locais onde se pretende controlar o fluxo de pessoas sem necessidade de uma barreira física de elevada segurança.
Os speed gates utilizam normalmente barreiras móveis e sensores para controlar a passagem, permitindo um fluxo rápido de utilizadores e uma integração discreta em entradas de edifícios, escritórios e outras instalações com elevada circulação de pessoas.
Os torniquetes de altura total proporcionam um nível superior de controlo físico, dificultando a passagem sem autorização. São particularmente adequados para perímetros, instalações industriais e outras áreas onde a resistência física da barreira constitui um requisito importante.
A escolha entre estas soluções deve considerar o nível de segurança pretendido, fluxo de pessoas, espaço disponível, condições de instalação, acessibilidade e integração com o sistema de controlo de acessos.
Regras de Acesso, Horários e Perfis
As permissões de acesso podem ser organizadas por utilizador, grupo, porta, área e horário. Desta forma, cada pessoa pode aceder apenas aos locais autorizados e durante os períodos definidos para a sua função.
A utilização de perfis facilita a administração de instalações com muitos utilizadores, permitindo aplicar regras comuns e alterar permissões de forma centralizada. Eventos de acesso autorizado, recusado ou outras exceções ficam registados para consulta e auditoria.
Anti-Passback e Interlock
O anti-passback impede a utilização indevida da mesma credencial para sucessivas entradas ou saídas sem que seja respeitada a sequência definida pelo sistema. Esta função permite controlar com maior rigor a presença dos utilizadores dentro de determinadas áreas.
O interlock é utilizado quando duas ou mais portas não podem permanecer abertas simultaneamente. É comum em áreas de elevada segurança, onde a abertura de uma porta depende do estado da outra, criando uma zona controlada entre os diferentes acessos.
Integração com CCTV, Intrusão e Incêndio
Um SACA pode ser integrado com outros sistemas de segurança para permitir uma resposta coordenada aos eventos. A associação com CCTV, por exemplo, permite relacionar um acesso autorizado ou recusado com as imagens da respetiva porta, facilitando a verificação e investigação de ocorrências.
A integração com sistemas de intrusão e deteção de incêndio pode permitir ações específicas, como alteração do estado de determinados acessos ou libertação de portas em situações previstas no projeto. Estas funções devem respeitar a lógica de segurança definida e os requisitos aplicáveis às rotas de evacuação.
Em instalações com torniquetes ou speed gates, a integração deve também considerar situações de emergência e evacuação. O comportamento dos dispositivos de passagem perante alarmes, falhas de alimentação ou comandos de emergência deve ser definido de acordo com os requisitos de segurança e evacuação aplicáveis à instalação.
Comunicação, Rede e Cibersegurança
Os sistemas de controlo de acessos modernos utilizam frequentemente redes IP para comunicação entre servidores, controladoras e postos de gestão. A infraestrutura deve garantir comunicação estável e, quando necessário, segmentação adequada entre o SACA e os restantes sistemas da rede.
A proteção do sistema deve incluir controlo de permissões administrativas, palavras-passe seguras, atualização dos equipamentos, restrição dos serviços de rede e registo das ações realizadas pelos operadores. A segurança física das controladoras e da infraestrutura de comunicação também deve ser considerada.
Alimentação, Baterias e Continuidade de Funcionamento
As controladoras, leitores e dispositivos de bloqueio dependem de uma alimentação elétrica estável. Fontes de alimentação com baterias de reserva permitem manter determinadas funções do sistema durante falhas da rede elétrica, de acordo com a autonomia prevista no projeto.
O dimensionamento deve considerar o consumo das controladoras, leitores, fechaduras e restantes dispositivos alimentados. O comportamento das portas perante uma falha de energia deve também ser definido de acordo com os requisitos de segurança e evacuação da instalação.
Monitorização, Registo de Eventos e Auditoria
O SACA mantém um histórico dos eventos ocorridos no sistema, incluindo acessos autorizados e recusados, portas forçadas, portas mantidas abertas, alterações de configuração e outras ocorrências relevantes. Estes registos permitem acompanhar a operação e investigar situações específicas.
A utilização de contas individuais para os operadores permite também registar quem realizou alterações ou determinadas ações no sistema. Uma gestão adequada dos eventos e dos registos de auditoria aumenta a rastreabilidade e facilita a análise de incidentes.
Manutenção e Testes Periódicos
A manutenção de um SACA deve incluir a verificação das controladoras, leitores, fechaduras, sensores de porta, fontes de alimentação, baterias e comunicações. Os testes devem confirmar que os acessos são corretamente autorizados ou recusados e que os eventos são registados pelo sistema.
Devem também ser testadas funções críticas, como alarmes de porta, anti-passback, interlock e integrações com outros sistemas. A manutenção preventiva permite identificar falhas antes que estas comprometam a segurança ou a disponibilidade dos acessos.
Conclusão
Um Sistema Automático de Controlo de Acessos eficaz depende da correta integração entre software, controladores, leitores, credenciais, dispositivos de bloqueio e, quando aplicável, equipamentos de controlo físico de passagem, como torniquetes e speed gates. A definição adequada de permissões, horários e regras de segurança permite controlar os acessos e manter um registo fiável dos eventos.
A continuidade de funcionamento, a cibersegurança, a integração com outros sistemas, a segurança em situações de emergência e a manutenção periódica são igualmente importantes para garantir uma solução segura, disponível e adequada às necessidades da instalação.
Nota: Este conteúdo tem caráter informativo e não substitui o dimensionamento, projeto ou instalação realizados por profissionais habilitados.